Цепочка поставок веб-приложения под нагрузкой: где рвётся
Сбой реестра пакетов обычно не тормозит уже запущенные запросы — но может сорвать масштабирование и восстановление сервиса. Разбираем на примере Node.js, где цепочка поставок создаёт риск под нагрузкой и что измерять заранее.
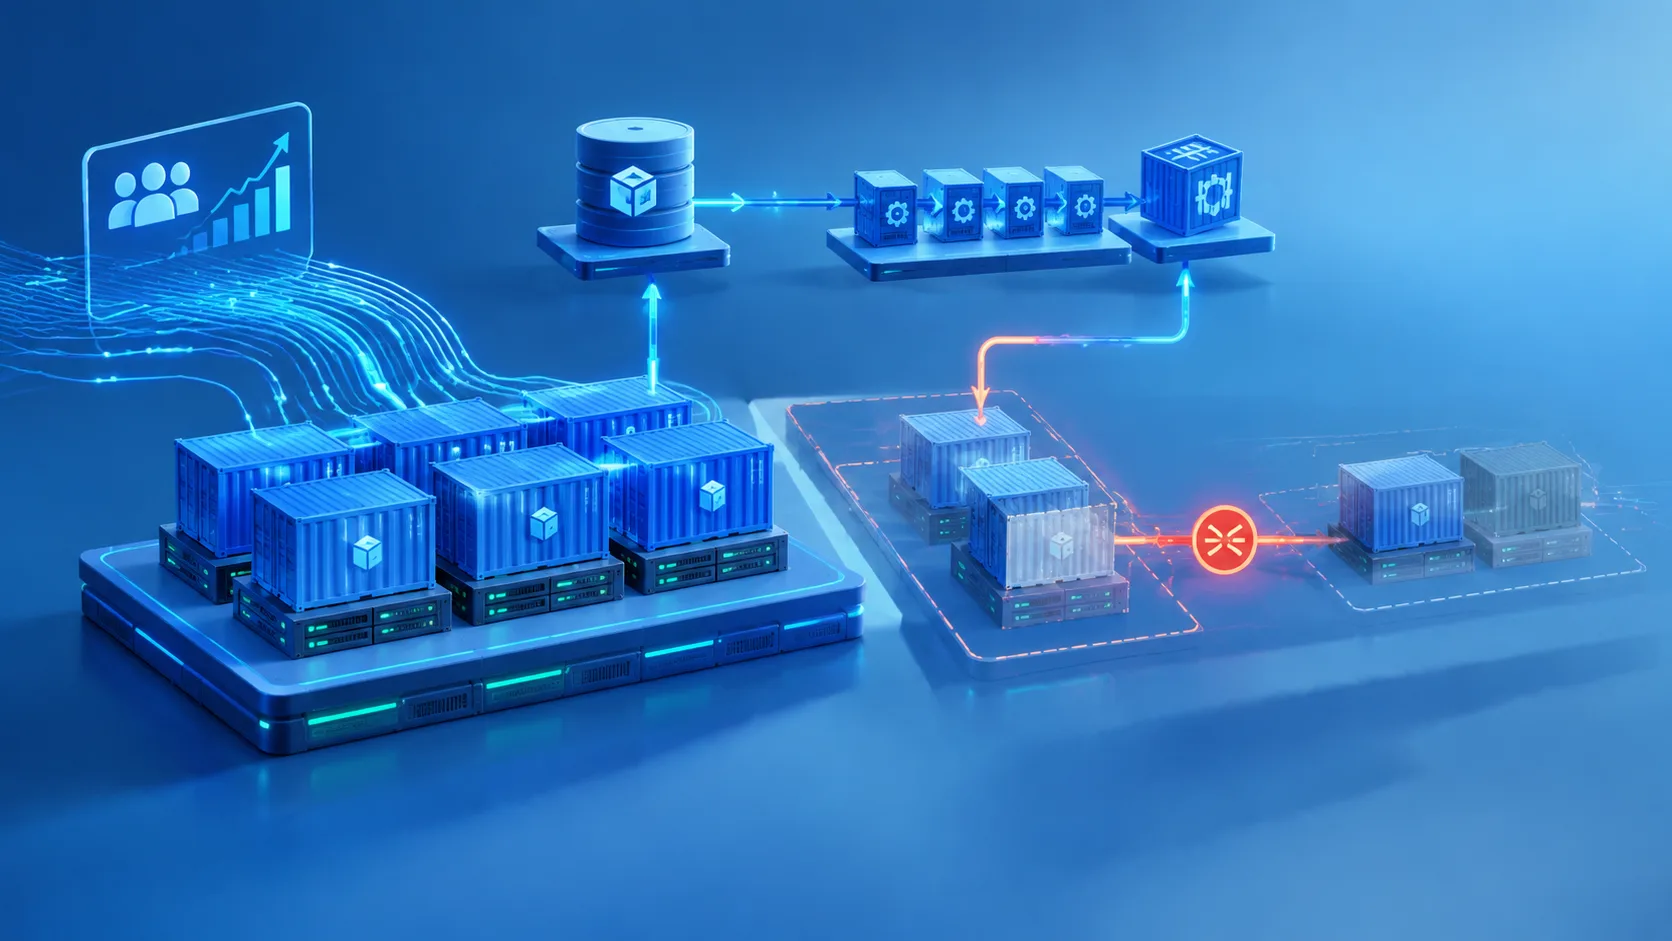
При всплеске трафика веб-приложению могут понадобиться новые экземпляры — и именно тогда ошибка в цепочке поставок превращается в простой: контейнеры не собираются, новые узлы не запускаются, а старые продолжают принимать запросы. На примере Node.js 22 и npm разберём, почему загрузка зависимостей обычно не влияет на каждый запрос, но способна сорвать масштабирование и восстановление сервиса.
Что именно нагружается
Запросы к приложению и сборка приложения — разные контуры. Обычный Node.js-сервис не обращается к npm-реестру при каждом HTTP-запросе: библиотеки уже находятся в образе или каталоге приложения. Поэтому отказ реестра сам по себе не должен замедлить прогретый процесс.
Риск появляется на границах жизненного цикла: CI собирает релиз, оркестратор поднимает новые контейнеры, платформа запускает холодный экземпляр или команда откатывает версию. Если эти операции заново разрешают версии пакетов и скачивают их из внешнего реестра, доступность приложения начинает зависеть от доступности реестра, сети и сборочной инфраструктуры.
Под нагрузкой такие события часто совпадают. Автоскейлер создаёт несколько экземпляров, каждый скачивает зависимости; параллельно CI собирает исправление, а оператор запускает откат. В результате приложение конкурирует за сеть и ресурсы с собственным выпуском. Даже если пакеты загрузятся, долгий старт увеличит время, пока новые экземпляры не смогут обслуживать трафик.
Надёжная цепочка поставок должна переживать отказ внешнего реестра в момент, когда сервису срочно нужны новые экземпляры.
Термин. Воспроизводимая сборка — сборка, которая использует зафиксированные зависимости и известные входные данные, а не подбирает новые версии пакетов по ходу выпуска. Это уменьшает неожиданности, но само по себе не доказывает, что пакет безопасен.
Как нагрузка усиливает сбой
В Node.js-проекте файл package-lock.json фиксирует дерево зависимостей; формат lockfile версии 3 используется npm начиная с версии 7. Для установки в CI подходит npm ci: команда ориентируется на lock-файл и завершится ошибкой, если он не согласуется с package.json. Это полезная проверка, но не средство защиты от всех проблем в пакете.
Если каждый новый экземпляр во время запуска выполняет установку из реестра, масштабирование превращается в серию сетевых операций. При недоступности источника контейнер не готов. При замедлении загрузки растёт время старта. Если экземпляров много, одновременные запросы к одному источнику и одновременное распаковывание пакетов добавляют нагрузку на сеть и CPU.
Иная опасность — сам релиз. Новая транзитивная зависимость может увеличить образ, замедлить инициализацию или добавить работу при обработке конкретного запроса. Это не обязательно атака: достаточно неудачного обновления. Если же пакет скомпрометирован, вредоносное поведение может проявиться только при определённых входных данных или под реальной нагрузкой. Одного успешного запуска тестов для обнаружения такого сценария недостаточно.
Три варианта доставки зависимостей
Сравнивать стоит не только время установки. Важны поведение при отказе реестра, воспроизводимость и то, сколько работы попадает в момент масштабирования.
| Подход | Что происходит при запуске | Цена и риск |
|---|---|---|
| Установка пакетов при старте контейнера | Экземпляр скачивает и устанавливает зависимости перед готовностью. | Просто начать, но готовность зависит от сети и реестра. При одновременном старте нескольких экземпляров растут сетевые операции и задержка запуска. |
| Зависимости внутри собранного образа | CI собирает образ заранее; экземпляр запускается из готового артефакта. | Сборка требует ресурсов заранее, зато реестр пакетов не нужен для обычного запуска. Важно хранить сам образ и иметь проверенный путь отката. |
| Внутренний кэш или прокси пакетов | Сборка получает пакеты через управляемый организацией источник. | Снижает зависимость от внешней сети, но требует обслуживания кэша, контроля доступа и правил обновления. Кэш не исправляет уязвимый или неверно закреплённый пакет. |
Для сервиса под нагрузкой базовый выбор обычно — собрать зависимости и приложение в CI, а в продакшен передавать готовый образ. Кэш или прокси полезен как дополнительный контур для сборок, особенно если внешняя сеть нестабильна или выпусков много. Установка при старте оставляет наиболее критическую работу в момент, когда системе нужно быстро добавить ёмкость.
Что фиксировать и проверять
Lock-файл фиксирует версии, но не отвечает на вопросы «кто собрал артефакт?» и «тот ли это образ, который проверяли?». Отдельно нужны проверяемая история сборки, ограничение доступа к публикации пакетов и связь между исходным кодом, сборкой и артефактом в продакшене. Для этого можно вести SBOM — перечень компонентов, попавших в приложение, и хранить результаты проверок вместе с релизом.
Не пытайтесь закрыть риск одним сканером. Сканирование показывает известные проблемы в известных компонентах, но не гарантирует выявление новой уязвимости или вредоносного поведения. Подпись артефакта помогает проверить его происхождение и целостность, но не делает исходный пакет безопасным. Меры дополняют друг друга.
- Зафиксируйте версии Node.js и npm в сборочной среде, храните package-lock.json в системе контроля версий.
- Собирайте образ один раз и продвигайте тот же артефакт между тестированием и продакшеном, а не пересобирайте его при каждом развёртывании.
- Проверьте, что оркестратор запускает готовый образ, а не выполняет npm install в команде старта контейнера.
- Храните предыдущий проверенный образ так, чтобы откат не требовал скачивать зависимости и собирать приложение заново.
- Запускайте анализ компонентов и проверку состава артефакта при выпуске, а не только после инцидента.
Что измерять под нагрузкой
Универсальных цифр времени старта здесь нет: они зависят от размера образа, региона реестра, пропускной способности сети, размера пула экземпляров и способа хранения слоёв. Сравните два сценария на своей инфраструктуре: нормальный выпуск и запуск новых экземпляров при недоступном внешнем npm-реестре. Важно проверить не только уже запущенный сервис, но и путь масштабирования.
Для каждого прогона записывайте одну и ту же конфигурацию: версию Node.js и npm, размер образа, число одновременно запускаемых экземпляров, объём трафика и лимиты CPU и памяти. Смотрите на время от команды запуска до готовности принимать запросы, долю неготовых экземпляров, ошибки скачивания, сетевую загрузку и задержки приложения. Отдельно проверяйте, не падает ли готовность уже работающих экземпляров, пока новые скачивают зависимости.
Если инцидент случился, сопоставьте временные метки релиза, автоскейлинга и ошибок реестра. Так вы отличите нехватку вычислительных ресурсов от задержки скачивания или сбоя сборочного контура. Без этих данных фраза «приложение не выдержало нагрузку» не объясняет, какой компонент нужно менять.
Границы подхода
Готовый образ убирает загрузку npm-пакетов из обычного запуска, но не устраняет все зависимости от сети. При старте приложение может обращаться к базе, секрет-хранилищу, сервису конфигурации или внешнему API. Эти подключения тоже влияют на готовность экземпляра и требуют отдельного тестирования.
Крупное обновление зависимости может изменить потребление памяти или время ответа уже внутри работающего процесса. Поэтому фиксируйте не только версии, но и результаты нагрузочных тестов для релиза. Проверяйте тестовую и производственную сборки на одном артефакте: иначе вы можете испытать один состав зависимостей, а выпустить другой.
Что делать дальше
Начните с одного релиза: проследите путь от package-lock.json до образа и работающего экземпляра. Убедитесь, что продакшен получает именно проверенный образ, затем проведите контролируемый тест запуска новых экземпляров с временно недоступным источником пакетов в сборочном контуре. Не отключайте реестр для живого сервиса без плана восстановления. Следующий показатель для постоянного контроля — время от запроса на масштабирование до готовности нового экземпляра и причина каждого превышения.
Проверка рекламы на риски: Что в макете вызовет вопросы ФАС: превосходные степени, сравнения, обещания результата, маркировка.
Спросить за 40 ₽Источники: npm CLI: package-lock.json, SLSA: уровни гарантий для цепочки сборки
Частые вопросы
Если npm-реестр упадёт, перестанет ли работать уже запущенное приложение?
Почему package-lock.json не гарантирует безопасность?
Нужно ли ставить зависимости при запуске контейнера?
Что делать, если новая версия зависимости замедлила приложение?
Нужен ли внутренний прокси пакетов, если зависимости уже в образе?
С какой версии npm работает описанный подход?
Материал носит информационный характер и подготовлен редакцией «Агентуры». Он не является офертой, рекламой или индивидуальной консультацией. Упомянутые продукты, компании и торговые знаки принадлежат их правообладателям. Перед принятием решений, влекущих юридические или финансовые последствия, обратитесь к профильному специалисту.