IT и данные
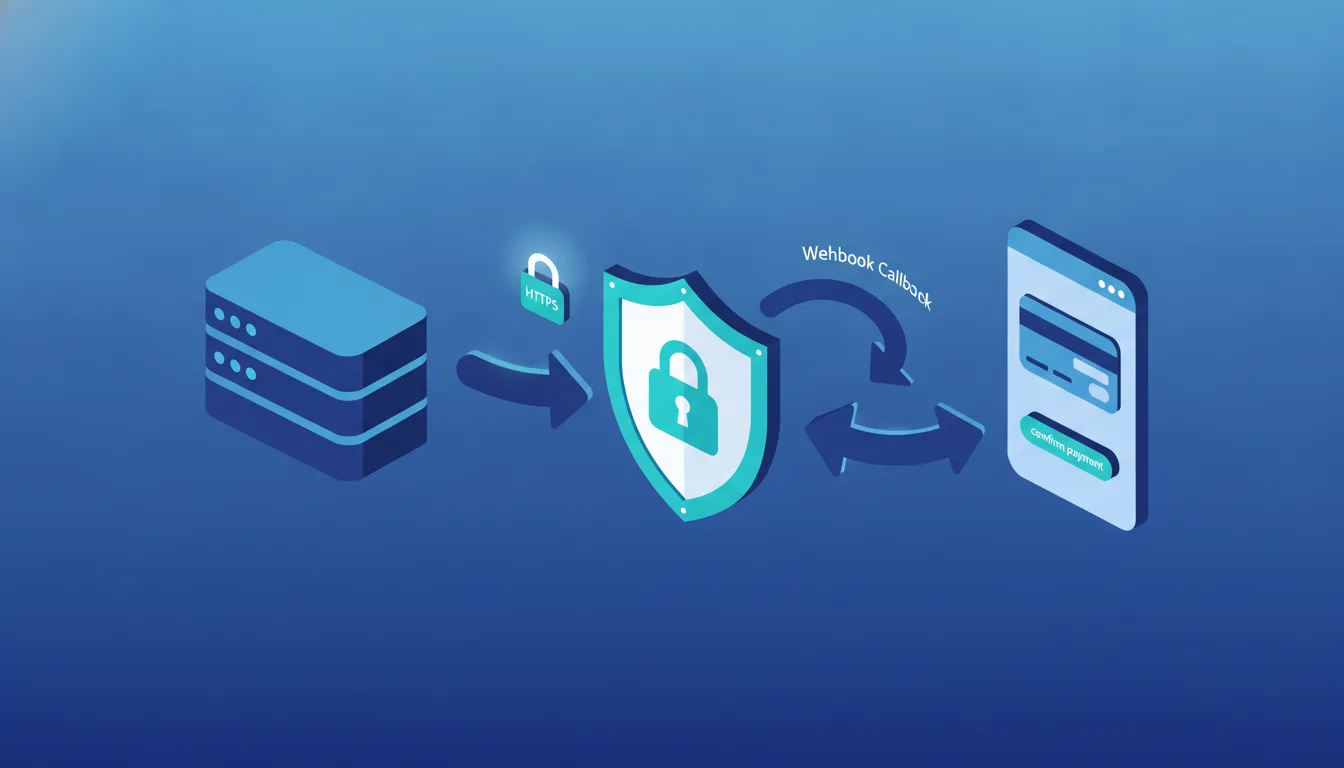
Платёжная форма в Django: что подготовить до начала
Прежде чем встраивать оплату в Django-проект, нужно закрыть три вопроса: HTTPS, вебхуки и хранение чувствительных данных. Что подготовить заранее, чтобы не переделывать интеграцию.
Прежде чем встраивать оплату в Django-проект, нужно закрыть три вопроса: HTTPS, вебхуки и хранение чувствительных данных. Что подготовить заранее, чтобы не переделывать интеграцию.
Разбор того, что нужно иметь под рукой до подключения reCAPTCHA к форме на Django: ключи, версии, настройки CSRF и обработка ошибок валидации.
Подключаем reCAPTCHA v2 к форме на Django 5.x, включаем встроенную защиту от CSRF и добавляем honeypot-поле. За 30-40 минут форма перестанет собирать спам от ботов.
За 30–40 минут вы поставите reCAPTCHA v2 на форму обратной связи в Django 5.x, включите CSRF-защиту и добавите honeypot-поле, чтобы отсеять ботов без раздражения живых людей.
Ставим кеш на главную страницу проекта Django: от локального кеша в памяти до Redis. Пошагово, с проверкой на каждом шаге и разбором частых ошибок.
За полчаса вы настроите логирование в Django так, чтобы видеть ошибки в консоли при разработке и складывать их в файл на сервере. Разберём формат сообщений и как отделить логи своего кода от служебных.
Добавляем в админку Django кнопку, которая выгружает выбранные строки в CSV. На всё уйдёт минут двадцать, файл откроется в Excel и не превратится в кракозябры.
За 20 минут вы соберёте рабочую команду manage.py, которая принимает аргументы, пишет в лог и запускается по расписанию. От пустого файла до вызова из cron.
За полтора-два часа вы настроите переключение языков, переведёте интерфейс и подготовите модели к переводу контента. Разбираем на Django 5.x без сторонних пакетов и с одним проверенным для контента.
Как вынести SECRET_KEY, пароль базы и режим отладки из settings.py в переменные окружения — от установки библиотеки до проверки, что всё читается. Займёт около 20 минут.
Форму на Django заваливают спам-ботами. Разбираем с нуля, как подключить проверку через reCAPTCHA v2 и hCaptcha, чтобы бот не отправил форму, а живой человек не заметил защиты.
Воркер Celery отправил письмо клиенту дважды, а платёж списал трижды. Разбираем, почему повторный запуск задачи — норма под нагрузкой, и что ломается первым, когда идемпотентности нет.